まんだらけ不正アクセスの真相|個人情報流出とクレカ被害の実態を検証
日本最大級のサブカルチャー・コレクターズショップ「まんだらけ」のオンライン通販サイトにおいて、外部からの不正アクセスおよび不正ログインが確認された事案は、多くの愛好家やコレクターに大きな衝撃を与えました。希少なプレミア商品やヴィンテージ玩具、同人誌などを扱う性質上、長年アカウントを保持し続けている熱心な利用者が多いだけに、不安の声は瞬く間に広がりました。
ネット上では「住所や本名が漏れたのではないか」「クレジットカードが悪用される恐れはあるのか」といった懸念が噴出し、アカウントの管理体制に厳しい視線が注がれています。運営側が公表した公式発表の経緯や調査結果をもとに、不正アクセスの手口、現在の被害状況、そして私たちが取るべき自衛策を客観的な事実から徹底検証します。
📌 【この記事の重要ポイントまとめ】
- 要点1:不正アクセスの主因は他社流出データを悪用した「リスト型攻撃」であり、サーバへの直接侵入による全データ漏洩とは異なる手口です。
- 要点2:カード情報は決済代行会社管理のため直接流出を否定している一方、登録住所や注文履歴などの個人情報は閲覧されたリスクがあります。
- 要点3:被害拡大防止には他サイトと同一のパスワードを使い回さないことと、早急なログイン情報の変更が不可欠です。
【真相】まんだらけで発生した不正アクセスと公式発表の経緯
事態の発端となったのは、まんだらけのWebサイトにおいて通常を大幅に超える機械的なログイン試行が検知されたことでした。不審なアクセスパターンをシステム監視が捉えたことで調査が開始され、外部の第三者によって特定のアカウントへ侵入が試みられていた実態が浮き彫りになりました。
同社が公表した公式発表の経緯を整理すると、検知直後に対象IPアドレスの遮断や不審通信のフィルタリングといった緊急措置が講じられました。しかし、すでに一部のアカウントではログインを突破されていた形跡が認められ、即座に詳細なログ解析と影響範囲の特定が進められることとなったのです。
マニアックな一点モノを多数扱う「まんだらけWEB通信販売」は、国内外のユーザーが日常的に利用するインフラです。それだけに、事態を把握した運営サイドがどのタイミングで公表に踏み切り、どのような一次対応を行ったのかについて、ユーザーからは迅速な情報開示を求める厳しい声が相次ぎました。
個人情報やクレジットカードの流出被害はあるか?調査結果と現在の被害状況
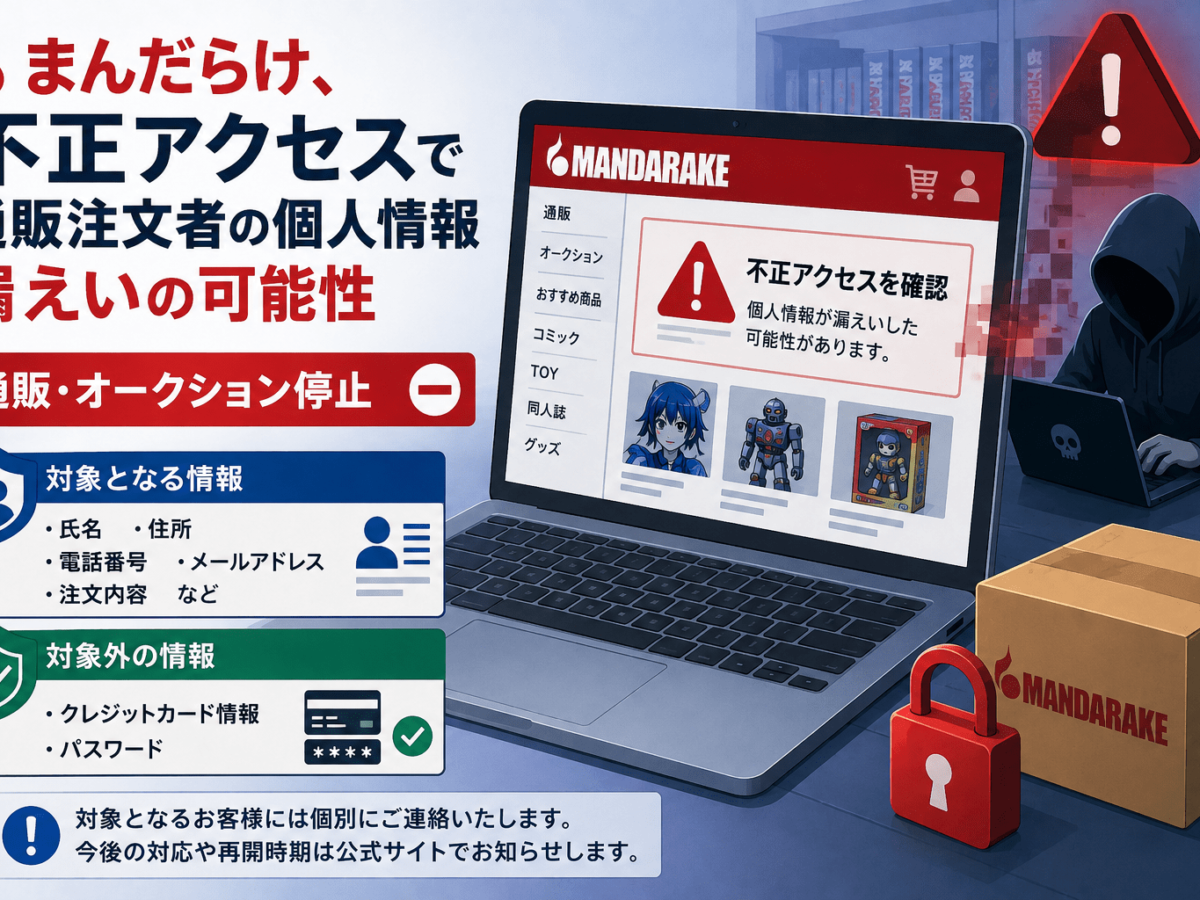
利用者が最も恐れているのは、クレジットカード被害や個人情報流出の有無です。結論から整理すると、決済情報と基本属性情報とでは直面しているリスクの性質が大きく異なります。
まずクレジットカード情報に関して、まんだらけの公式アナウンスおよび調査結果では、サイト側でクレジットカード番号やセキュリティコードを保持しないトークン決済(決済代行サービス)を導入しているため、カード番号そのものが一括流出した痕跡は確認されていません。これにより、データベース全体がハッキングされて全会員のカード情報が抜き取られたという最悪のシナリオは回避されています。
一方で深刻な懸念が残るのが、マイページ内に記録されている個人情報の閲覧リスクです。不正ログインに成功されたアカウントにおいては、以下の情報が第三者に閲覧された可能性を排除できません。
- 氏名、郵便番号、配送先住所、電話番号
- 登録メールアドレスおよび生年月日
- 過去の注文履歴、所持ポイント情報
これらは「アカウント乗っ取り」を受けたユーザー個人の画面から直接確認できてしまう情報です。金銭的な直撃はなくとも、配送先情報が悪意ある第三者に把握された場合、フィッシング詐欺やなりすましメールなどの二次被害に繋がる危険性が極めて高い点には注意しなければなりません。
なぜ起きたのか?犯行の手口となった「リスト型攻撃」の仕組み
今回の不正ログインにおいて極めて有力視されているのが、サイバー犯罪の常套手段である「リスト型アカウントハッキング(リスト型攻撃)」です。これは、まんだらけの基幹システムが直接ハッキングされたわけではなく、ダークウェブや他社サービスから過去に漏洩した「ID・メールアドレスとパスワードの組み合わせリスト」を用い、機械的にログインを試みる手法を指します。
攻撃者は、多くのインターネットユーザーが複数の通販サイトやSNSで同じIDとパスワードを使い回している心理を突いてきます。ボットと呼ばれる自動プログラムを使い、何万回、何十万回とログインを試行すれば、一定の確率でパスワードの使い回しをしているユーザーのアカウントに侵入できてしまうのが実情です。
システムのセキュリティホール(脆弱性)を突いた破壊工作とは異なり、正規の認証手順を踏んで侵入してくるため、システム側での検知が遅れやすいという厄介な特徴を持っています。今回の事例でも、防御側の裏をかく形で断続的なアタックが仕掛けられていたと見られます。
まんだらけ通販の安全性と強化されたセキュリティ対策
事件の発覚以降、まんだらけ側はシステムの防御力を引き上げるためのセキュリティ対策を相次いで導入しました。不正ログインを試みる不審なIPアドレスからの接続遮断を恒久化したほか、短時間に連続してログインを試みるアクセスを自動検知して制限するレートリミット機能の強化が図られています。
さらに、利用者のアカウント保護を目的として、不正ログインが疑われる対象アカウントへの一時的な利用制限(パスワードリセット)や、セキュリティ通知メールの送信体制が整えられました。2026年現在のECサイトにおいて標準装備となりつつある多要素認証(二段階認証)の導入やログインアラートの精度向上など、再発防止に向けた抜本的なインフラ改修が段階的に進められています。
「通販の安全性は担保されているのか」という問いに対し、現在のシステムは攻撃発生時よりも強固に監視されている状態にあります。しかし、どれほどプラットフォーム側が防壁を築いても、ユーザー側のパスワード管理が脆弱であればリスト型攻撃を完全に無力化することは困難です。サイトの防御策と個人の自衛が揃って初めて、安全な買い物が成立します。
コレクター界隈に走った動揺|ネットの反応とユーザーのリアルな声
不正アクセスのニュースが報じられると、X(旧Twitter)などのSNSや掲示板では、ホビーファンや同人コレクターを中心に大きな波紋が広がりました。ネットの反応を俯瞰すると、主に3つの傾向が見て取れます。
1つ目は、購入履歴の流出に対する強い警戒感です。まんだらけで扱われる商品は、成年向け同人誌やマニアックなヴィンテージトイ、高額な直筆サインなど、個人の秘匿性の高い嗜好品が少なくありません。「何をいくらで買ったか他人に知られるのはプライバシーの侵害として精神的ダメージが大きい」という切実な声が散見されました。
2つ目は、オークションや即売会での高額取引履歴を持つヘビーユーザーからの焦りです。「プレミア品の配送先として本名と現住所が紐づいているため、空き巣や詐欺の標的にならないか」という防犯面での懸念です。
3つ目は、企業側の告知姿勢に対する評価です。迅速な注意喚起を評価する声があった反面、「マイページへのログイン通知をもっと早く導入すべきだった」「二段階認証の義務付けを早急に進めてほしい」といった、業界老舗としてのさらなるセキュリティ水準向上を求める厳しい意見も目立ちました。
【緊急対策】今すぐ行うべきパスワード変更と自衛の3ステップ
まんだらけを利用している、あるいは過去にアカウントを作成した記憶がある方は、被害の有無にかかわらず直ちに自衛アクションを起こす必要があります。二次被害を食い止めるための具体的な手順は以下の通りです。
ステップ1:まんだらけのログインパスワードを即時変更する
推測されにくい英数字記号を組み合わせた12文字以上の強固なパスワードに更新してください。過去に使ったことのない、全く新しい文字列を設定することが鉄則です。
ステップ2:他サービスでの使い回しを完全に解消する
まんだらけと同じメールアドレス・パスワードを、大手通販サイト、フリマアプリ、オンラインバンキング、各種SNSなどで使っている場合、それらのサービスでも連鎖的に不正ログインされる危険があります。同一パスワードを使い回しているすべてのサイトで、個別の固有パスワードに変更してください。
ステップ3:登録情報の確認と不審な通知の監視
ログイン後、マイページ内の配送先住所に見知らぬ宛先が追加されていないか、注文履歴に身に覚えのない購入記録がないかを確認します。また、身に覚えのないログイン通知メールやパスワード変更メールが届いていないか、メールボックスの受信履歴も細かく点検してください。
【まんだらけ 不正アクセス】に関するよくある質問(FAQ)
Q1:クレジットカードの不正利用を防ぐために、カード会社への連絡は必要ですか?
A1:まんだらけのサーバ自体からカード番号が全件流出した証拠はないため、直ちにカードを再発行する必要性は低いとされています。ただし、不正ログインされたアカウントのマイページから一部情報が参照された可能性や、他サイトで使い回したカード情報のリスクを考慮し、Web明細を定期的に確認し、身に覚えのない数百円〜数千円単位の不審な引き落としがないか注視することが強く推奨されます。
Q2:長年ログインしていない古いアカウントも危険ですか?
A2:非常に危険です。休眠アカウントはユーザー本人が異変に気づきにくく、攻撃者にとって格好の隠れ蓑になります。過去に住所や氏名を登録した記憶がある場合は、一度ログインしてパスワードを変更するか、今後利用する予定がないのであればアカウント自体の退会(個人情報の削除)手続きを行うのが賢明です。
Q3:まんだらけから身に覚えのない「パスワード再設定メール」が届いた場合はどうすればいいですか?
A3:第三者があなたのアカウントに対してログイン試行やリセット操作を行った可能性があります。メール内のリンクを安易にクリックせず、必ず公式アプリや正規のブックマークから公式サイトへアクセスし、ログイン状態や登録情報の安全を確認した上でパスワードを変更してください。
まとめ:信頼回復への道筋と私たちが持つべき防犯リテラシー
長年にわたり独自のカルチャーを牽引してきた「まんだらけ」で起きた不正アクセス事案は、ネット通販の利便性の裏に潜むサイバーリスクを改めて浮き彫りにしました。今回の手口であるリスト型攻撃は、事業者側の強固なサーバセキュリティだけでは完全に防ぎきれず、利用者側の防犯意識と密接に連動しています。
企業側には、二段階認証の標準化や高度な不正検知システムの常時稼働といった抜本的なセキュリティ強化が求められます。同時に、私たちユーザーも「パスワードを使い回さない」「定期的に利用状況を確認する」という基本原則を徹底しなければなりません。大切なコレクションやプライバシーを守るためにも、まずは自身のアカウント管理を見直すことが確実な第一歩となります。 (出典: まんだらけ 不正アクセス(Yahoo!ニュース))


Webメディアの編集およびコンテンツ作成に従事。正確で質の高い情報発信を心掛けています。
